漯河机房网络安全:食品企业等保整改要过几类设备
时间:2026-11-02 作者 :郑州丹特信息技术有限公司
漯河机房网络安全做等保整改,投标文件最容易死在"设备清单看着全、控制项对不上"。甲方请测评机构一打分,清单里五类设备能覆盖的控制项不到一半,技术分直接掉下去。真正管用的做法是先把控制项列出来,再往每一项上挂设备。
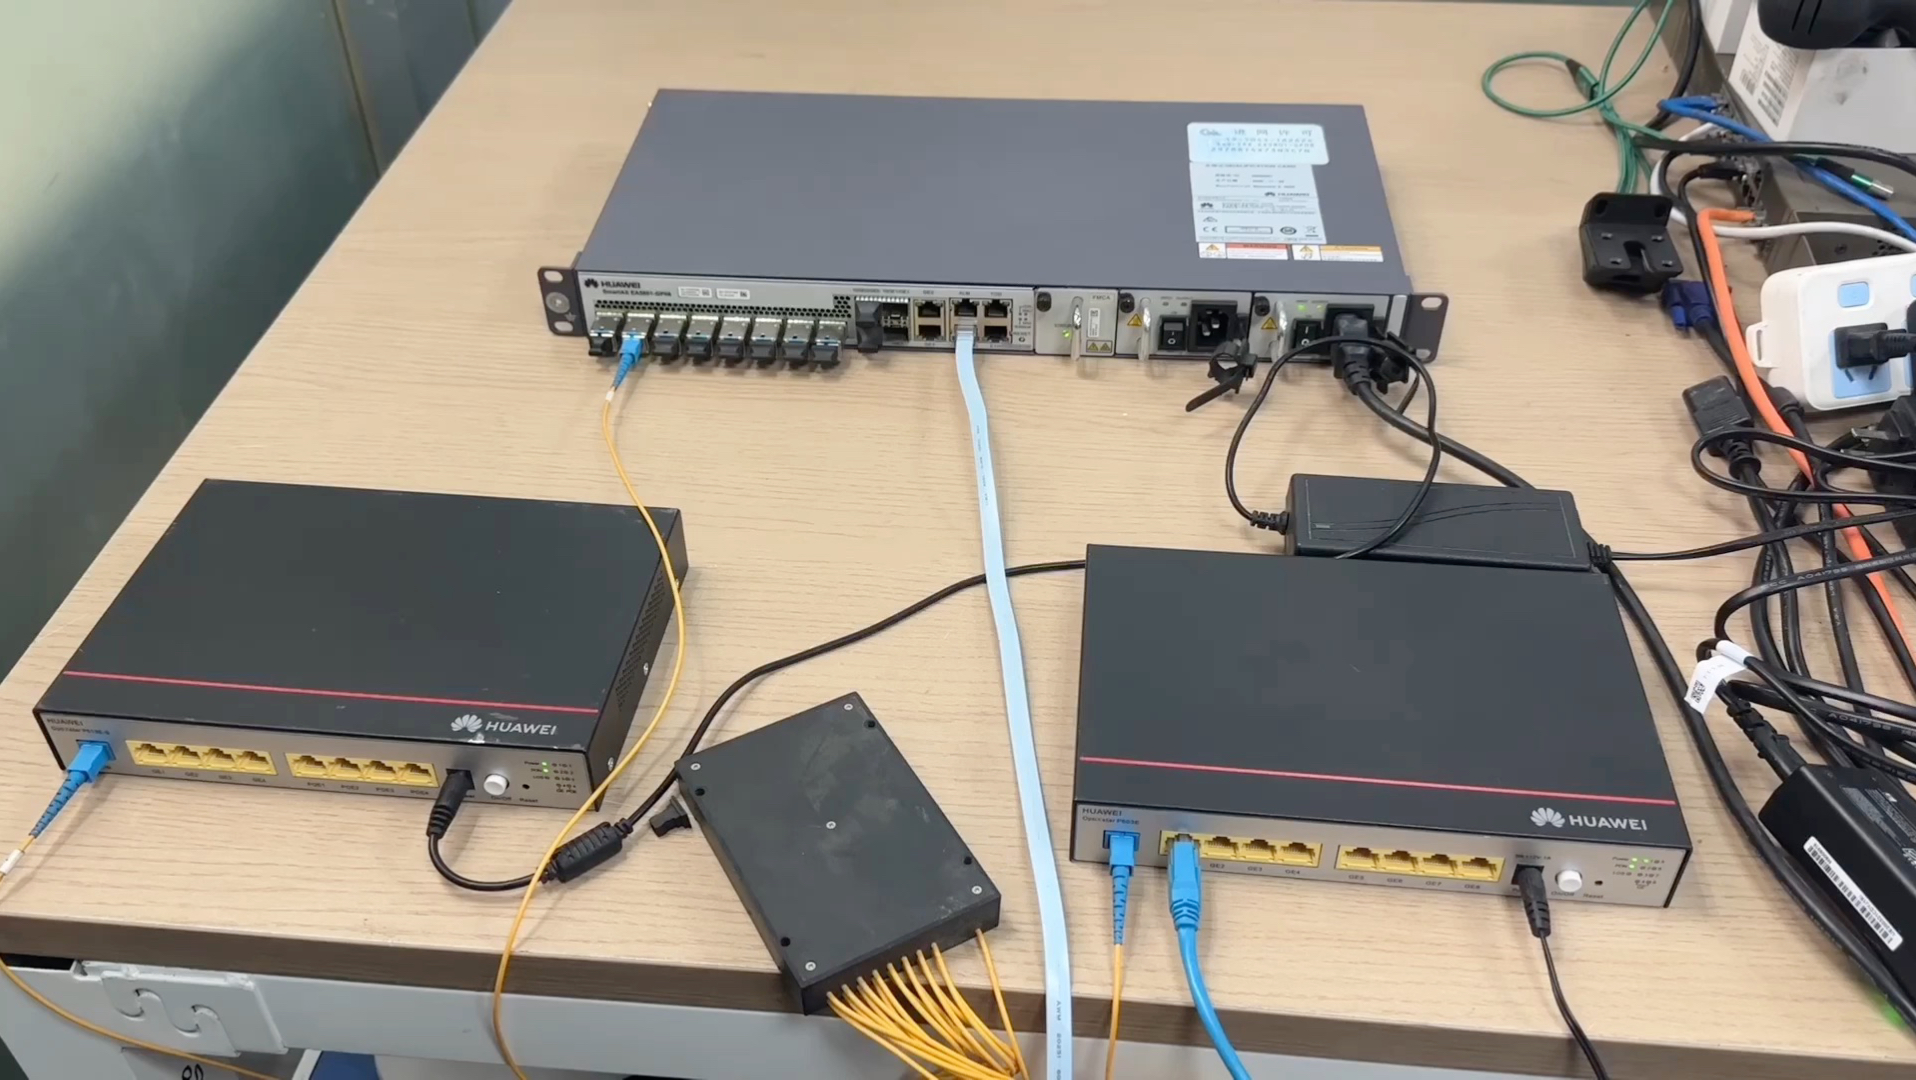
图:漯河机房网络安全的设备上架现场,安全设备与核心交换机的接线关系
一、先把控制项列出来,再谈设备
漯河机房网络安全的招标文件里,"等保合规"这四个字本身不可评标。
可评标的写法是把它拆成条目:边界防护、入侵防范、恶意代码防范、安全审计、集中管控、数据完整性、数据保密性、备份恢复。每一条对应要交付的东西——设备型号、部署位置、策略条数、日志留存天数。
以漯河那个食品企业数据中心机房项目为例,机房现状是服务器 15 台、核心交换机 2 台、汇聚交换机 2 台、出口防火墙 1 台,上面跑着生产管控、办公、数据库和客户管理四套业务。整改前梳理出五个问题:防护只靠一台出口防火墙,东西向流量没人看;出了事翻不到日志;数据库被谁查过说不清;运维登录没有留痕;测评材料凑不齐。这五条正好对应五类设备,一条不缺、一条不多。
清单和设备一一对应,评标专家才能逐条打勾。
二、五类设备对应五条控制项
漯河机房网络安全的设备清单不长,但每一台都要说清"解决哪一条"。
| 设备 | 选型下限 | 关键能力 | 部署位置 |
|---|
| WAF | 应用层吞吐 ≥1Gbps、8 个千兆电口 | 挡住注入、跨站脚本、高频请求与爬虫抓取 | 业务服务器前端 |
| 流量探针 + 态势感知 | 采集能力 ≥2Gbps、4TB 存储 | 全流量采集、威胁画像、告警归集 | 核心交换机旁路 |
| 全网日志审计 | 4TB 存储、16GB 内存 | 设备与系统日志集中留存 | 独立审计区 |
| 数据库审计 | 8 个千兆电口、4TB 存储 | 记录增删改查、敏感字段访问 | 数据库服务器前端 |
| 运维堡垒机 | 8 个千兆电口、220V 单电源 | 双因子登录、按角色授权、全程录屏 | 运维入口 |
这五台之外不必再堆设备,堆得越多策略越难维护。
部署方式上,WAF 和数据库审计串在业务链路上,必须选支持透明代理或旁路直通的型号,不然后期加设备要停机。探针走旁路镜像,不影响业务流量。设备按 1U 上架、前后留 800mm 维护空间,机房工作温度控制在 0℃ 到 40℃ 之间。
三、废标常见原因:参数指向单一品牌
漯河机房网络安全的标书里,技术参数写得太"专"会被判排他。
常见写法是照抄某个型号的规格书:接口数量、吞吐量、并发连接数、功能模块名称一字不差。这种标书要么被质疑排他而废标,要么只剩一家能投,价格谈不下来。
合规写法是写性能下限加功能要求,不写品牌型号。比如"应用层吞吐不低于 1Gbps、支持 SQL 注入与 XSS 防护、支持自定义规则库、支持旁路与串接两种部署模式"。这几条能把不合格产品筛掉,又留了三家以上的竞争空间。
对方机房的存量设备也是加分项,国企办公网那套 9 类安全设备的做法可作参考。另一个高频废标点是资质文件:信息安全产品认证证书、销售许可、原厂授权与售后承诺函。这几份要提前一个月准备,临时找原厂开不出来。
四、割接方案必须写进投标文件
漯河机房网络安全的评分表里,实施方案通常占 10 到 15 分,很多人只写"保证不影响业务"六个字,白丢分。
可评分的写法是写清步骤和窗口:验货、预配置、上架、策略、联调、压测、演练七步,每一步的时长、责任人、回退条件都列出来。
漯河那个项目的做法是避开业务高峰上架,一段一段调通,切换时不拉断在跑的连接,最终业务没停过。做到这一点的关键不在技术,在顺序:先在旁路把策略调通,再切串接;先切非核心业务,再切生产管控。
回退方案要写具体:策略不生效时几分钟内恢复原链路、由谁决策、恢复到哪个配置版本。
五、交付与培训也是评分项
漯河机房网络安全的验收,不止验收设备能开机。
完整的交付物包括:进场验收单、配置基线、策略清单、全网拓扑图、日志留存说明、应急响应预案,外加一次面向甲方技术人员的培训。培训留签到表与考核记录,这是测评佐证。
日志留存天数是被反复问到的一项。多数行业要求不少于 6 个月,测评时会抽查某一天的日志能否调出。日志服务器容量按"设备数 × 日均条数 × 180 天"估算,容量不够是常见扣分点。
漯河机房网络安全这件事,说到底不是买设备,是把控制项、设备、佐证材料三样对齐。清单对得上、参数不排他、割接有回退,标才立得住,测评才过得去。


 新闻中心
 联系我们